
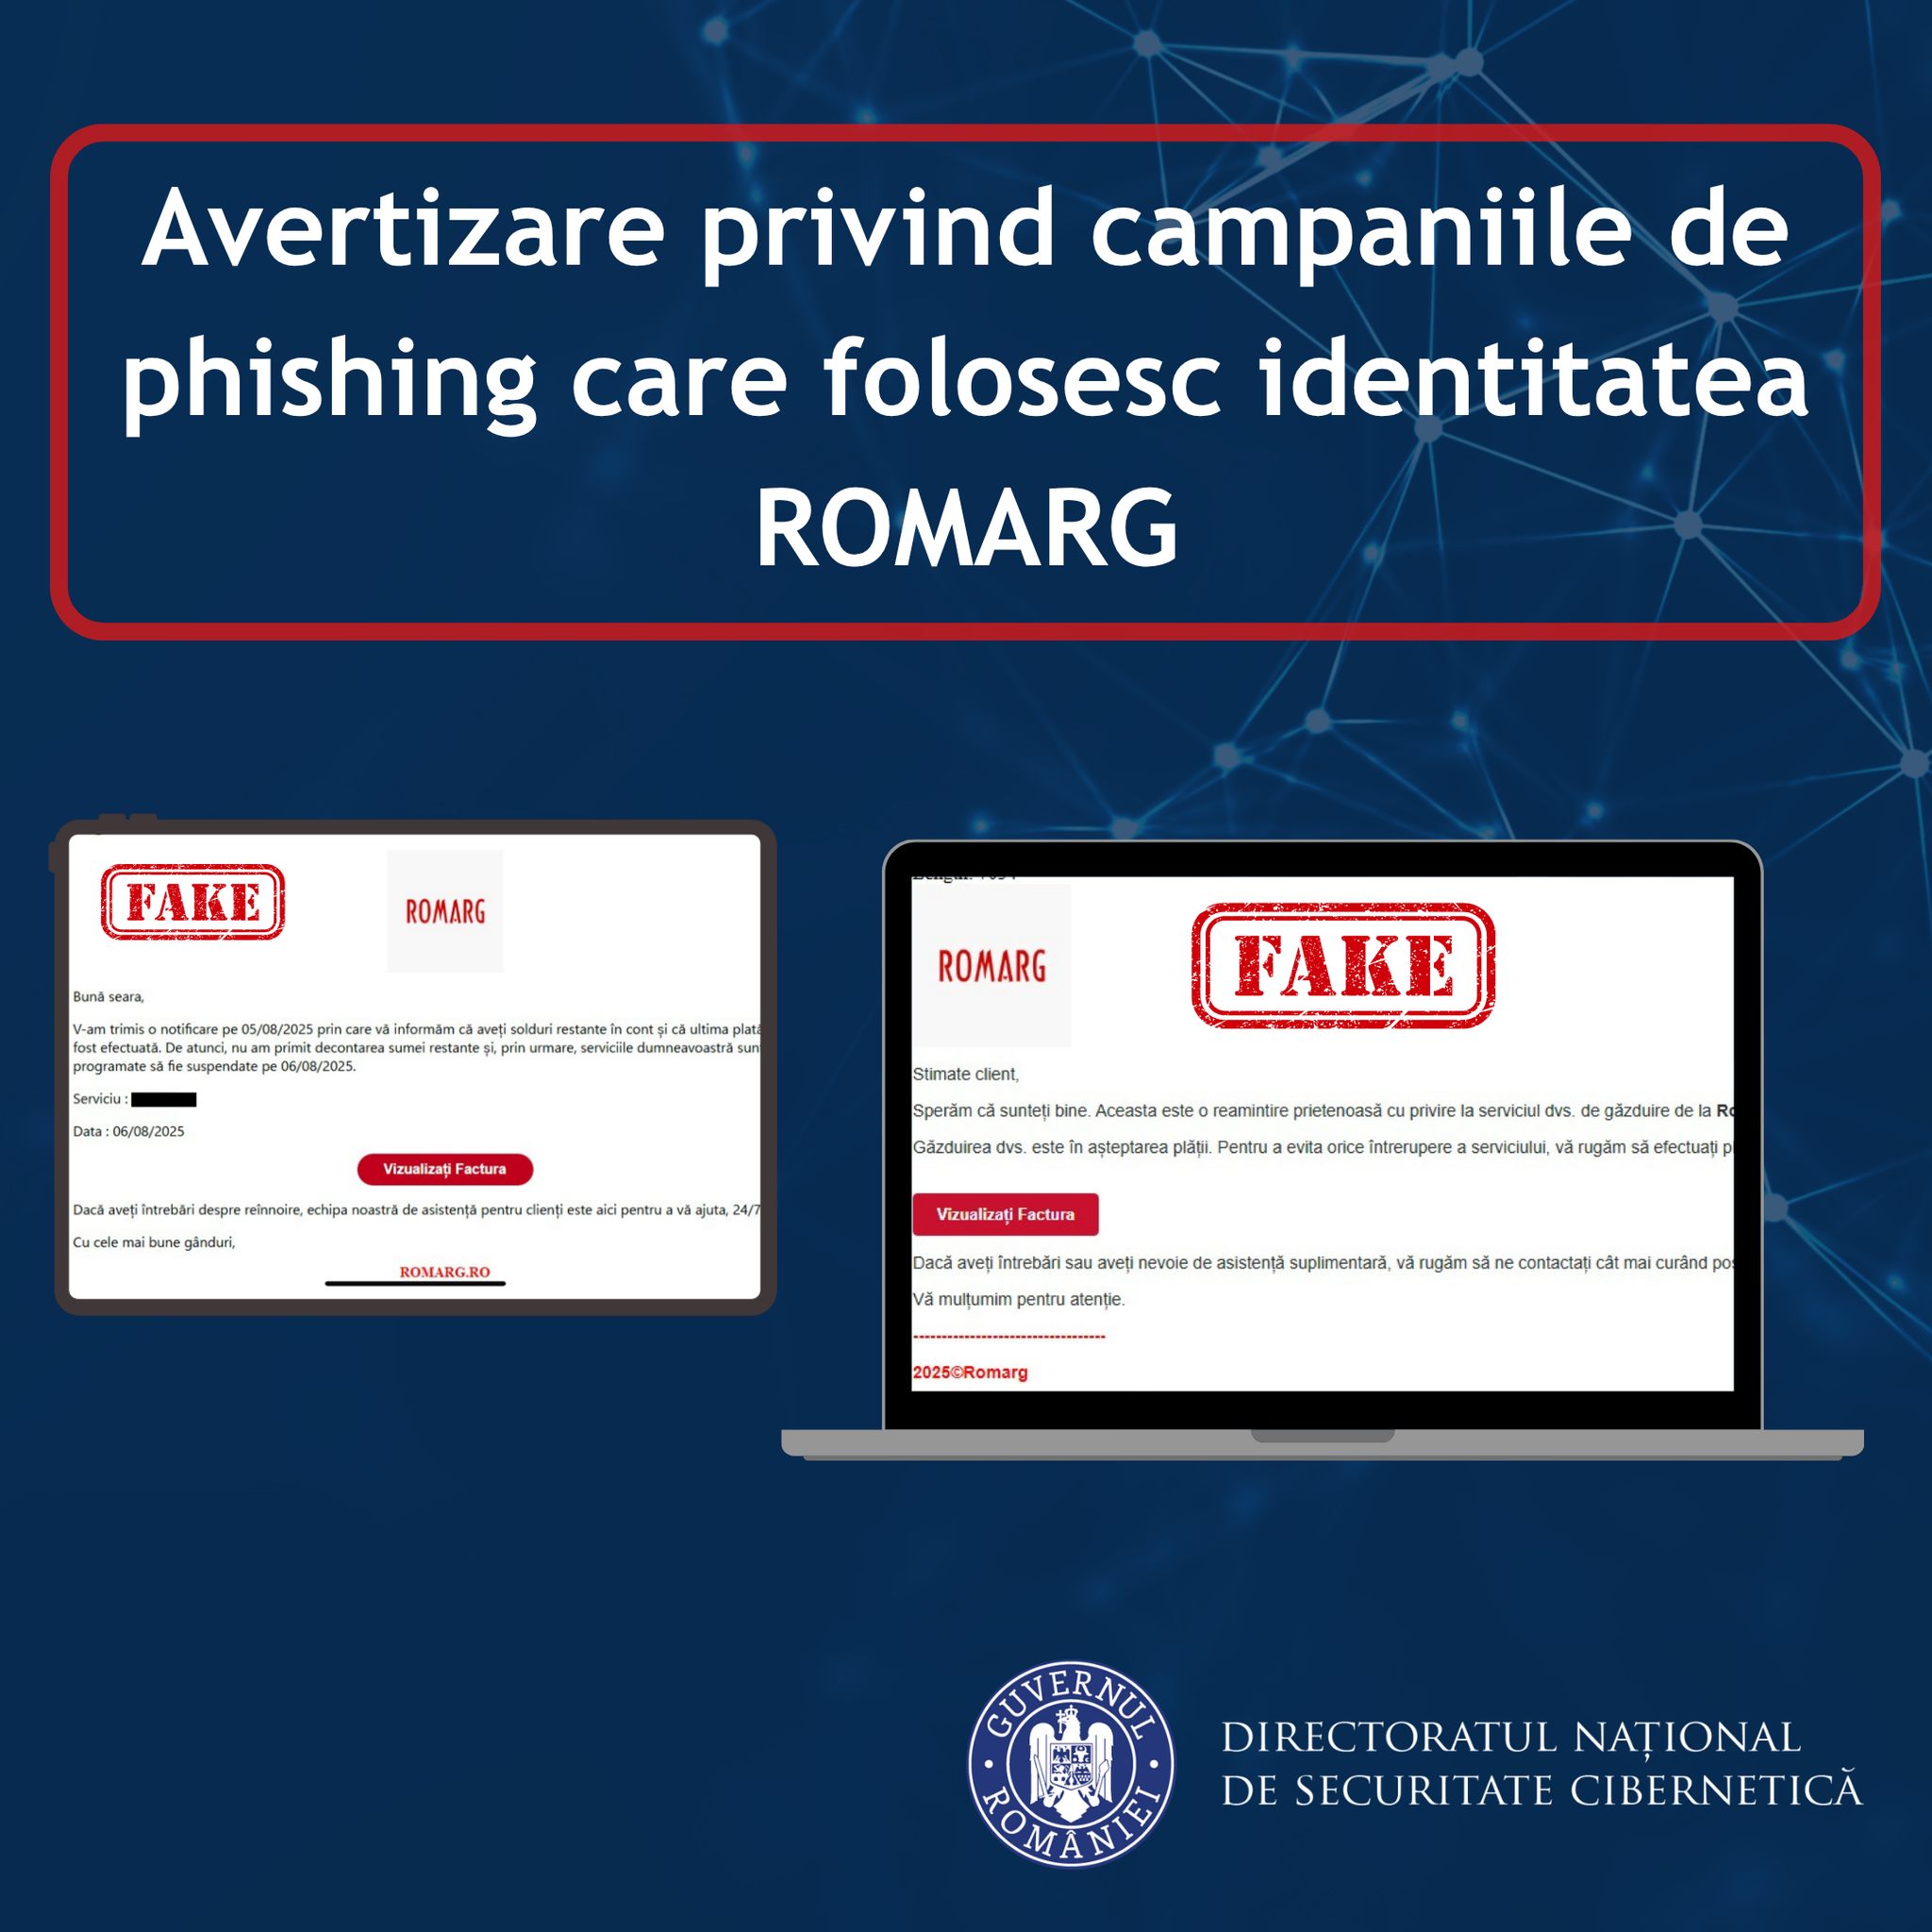
Campanie de înșelăciuni online. Sunt trimise e-mail-uri care imită comunicări oficiale din partea companiei Romarg
O campanie de „phishing” în care atacatorii încearcă să compromită datele utilizatorilor prin intermediul unor emailuri frauduloase ce imită comunicări oficiale din partea companiei Romarg se află în desfăşurare, avertizează Directoratul Naţional de Securitate Cibernetică (DNSC), într-o postare publicată, joi, pe pagina de Facebook a instituţiei.
Potrivit sursei citate, utilizatorii primesc un mesaj aparent oficial, care pretinde că ultima plată nu a fost efectuată şi că serviciile urmează să fie suspendate.
„Emailul conţine un link „Vizualizaţi Factura” care duce către un site compromis. Textul este redactat coerent, foloseşte logoul ROMARG şi creează presiune prin menţionarea suspendării imediate a serviciilor. Ţinta: persoane cu adrese de tip office@ sau conturi de găzduire domenii. Accesarea linkului conduce la solicitarea unor informaţii sensibile precum date bancare, parole sau coduri OTP”, menţionează DNSC.
Pe fondul acestei campanii, specialiştii în securitate cibernetică vin cu o serie de recomandări pentru utilizatorii de Internet: evitaţi accesarea linkurilor din emailuri sau SMS-uri cu origine incertă; verificaţi cu atenţie adresa completă a expeditorului; în cazul în care există suspiciuni, accesaţi direct site-ul oficial introducând adresa în bara de navigare, nu prin linkurile din mesaj; nu furnizaţi parole sau coduri OTP ca răspuns la solicitări neclare sau neverificate.


